Toàn bộ câu chuyện về PHP2Shell, từ khi bắt đầu đến cách giải quyết 27-10-2026 73
PHP2Shell là tên gọi của hai lỗ hổng bảo mật nghiêm trọng trong lõi PHP (CVE-2026-109618 và CVE-2026-109619), cho phép kẻ tấn thực thi mã từ xa (RCE) mà không cần đăng nhập hay khai thác lỗi ứng dụng.
Lỗ hổng tồn tại từ PHP 5.4 (năm 2012) đến PHP 8.5.11, ảnh hưởng gần 70% website trên thế giới vì PHP là ngôn ngữ phía server phổ biến nhất. Chúng nằm trong engine PHP (không phải WordPress, Laravel hay plugin), nên ngay cả trang “Hello World” cũng có thể bị tấn công nếu dùng bản PHP chưa vá.
Phát hiện (tháng 8/2026)
Hai nhóm độc lập phát hiện nhờ sự hỗ trợ mạnh của AI:
- Calif (nhà nghiên cứu Ryan Austin, thuộc chương trình “Patch the Planet” của OpenAI): Phát hiện khoảng 1/8/2026, dùng GPT-5.6 Sol. Báo cáo cho PHP ngày 11/8 (lỗ hổng thứ nhất) và 21/8 (lỗ hổng thứ hai).
- Wiz Research (thuộc Google Cloud): Phát hiện khoảng 19/8/2026, dùng Wiz Atlas + Gemini 4 Argon + GPT-5.6 Sol. Báo cáo ngày 24/8.
- OpenAI Codex Security cũng báo cáo thêm vector vào ngày 18/9.
Wiz đặt tên PHP2Shell vì exploit cho phép chạy lệnh shell trên server. Lỗ hổng liên quan đến cách PHP xử lý khi request bị cắt giữa chừng (đặc biệt out-of-memory – OOM – và trạng thái global bị “stale”):
- CVE-2026-109618: Corruption do OOM. PHP dùng longjmp() để thoát khi hết bộ nhớ, để lại dữ liệu nửa khởi tạo; giai đoạn cleanup sau đó xử lý dữ liệu hỏng → RCE.
- CVE-2026-109619: Use-after-free / stale global state (liên quan session.upload_progress). Dữ liệu từ request trước sống sót và bị request sau dùng sai → RCE + đọc bộ nhớ (leak password, token, API key…).
>>> Xem bài viết chuyên trang php2shell (tiếngAnh, nhớ dùng AI dịch): https://www.php2shell.com/
Cả hai đều xảy ra trước khi mã ứng dụng chạy (pre-auth), chủ yếu qua multipart/form-data hoặc upload progress (mặc định bật). Apache + mod_php rủi ro cao nhất; PHP-FPM, LiteSpeed, php-cgi, FrankenPHP cũng bị ảnh hưởng. Điểm CVSS 9.2 (Critical) theo PHP; một số nguồn đánh 9.8 hoặc 10.0.
Diễn biến công bố và khai thác
- Tháng 9–10/2026: PHP làm việc bí mật để vá (PR mở khoảng 25/9, commit cuối 18/10).
- 17/10: Amazon (MadPot) ghi nhận nỗ lực khai thác đầu tiên (4 ngày trước công bố chính thức), từ mạng ẩn danh.
- 20/10: Thông tin (CVE ID, điểm số sai 10.0) bị rò rỉ trên diễn đàn/mạng xã hội. PHP thông báo trước và dời lịch phát hành sớm 1 ngày. Tối hôm đó Calif vô tình đăng video PoC (sau đó xóa).
- 21/10, ~08:36 UTC: Sensor (ELLIO, Cloudflare, F5…) bắt đầu thấy probe exploit.
- 21/10, 14:00 UTC: PHP phát hành bản vá chính thức.
Sau công bố, traffic tấn công tăng vọt (Cloudflare: hàng nghìn trước thông báo → hàng triệu sau vài giờ). Nhiều PoC công khai xuất hiện trên GitHub, một số giả mạo. Amazon gọi là “broadly exploited in the wild”; một số chính phủ/tổ chức tạm offline website để vá.
Xem thêm: PHP2Shell là gì ? Các cách khắc phục ?
Cách giải quyết (patch)
Bản vá chính thức (21/10/2026):
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP 8.1 trở xuống (EOL) không có bản chính thức; chỉ có source backport. Một số nhà phân phối (Ubuntu, Debian, CloudLinux, cPanel, Ondřej Surý…) đã backport.
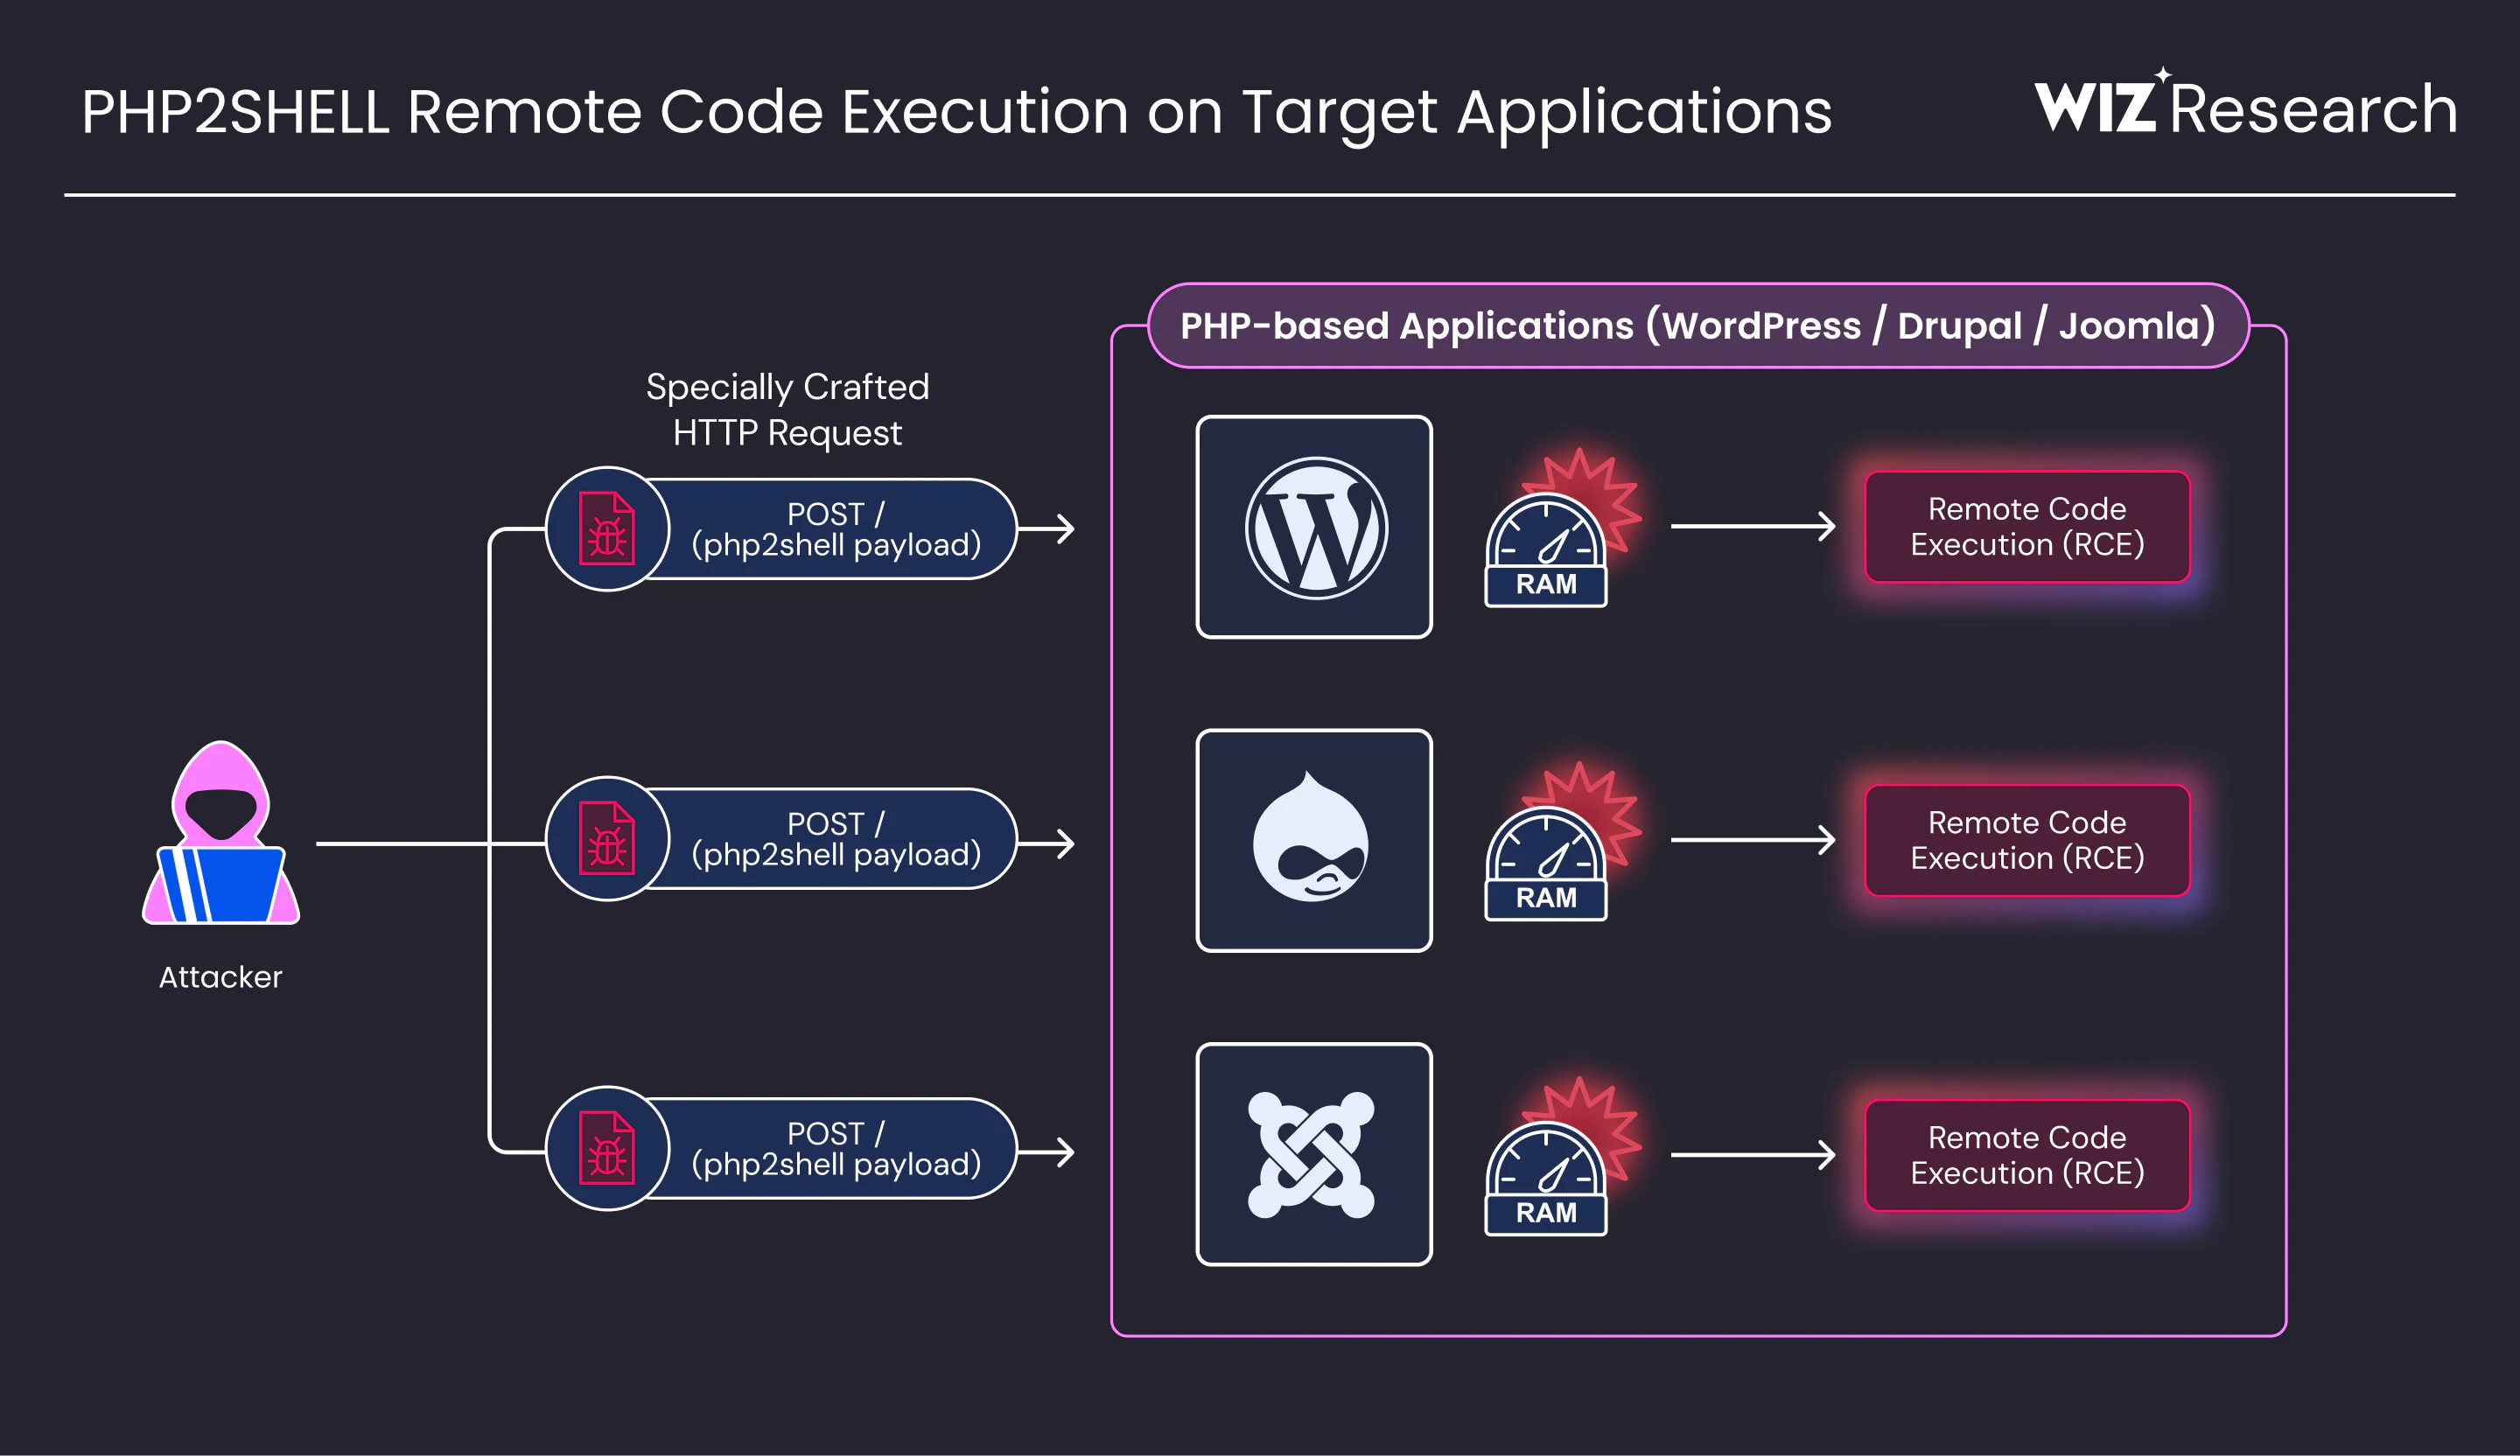
Bấm / Click vào hình để Zoom. Nguồn Wiz Research
Cách vá triệt để:
- Cập nhật PHP lên bản đã vá (hoặc package vendor đã backport).
- Restart toàn bộ worker (php-fpm, Apache/mod_php, queue worker, Octane, FrankenPHP…). Bản cũ vẫn chạy trong bộ nhớ nếu không restart.
- Kiểm tra phiên bản thực sự phục vụ web request (không chỉ php -v CLI).
Mitigation tạm thời (không thay thế patch):
- session.upload_progress.enabled = 0 (trong php.ini hoặc FPM pool, không dùng ini_set() hay .user.ini vì quá muộn).
- Trên PHP 8.5 thêm fatal_error_backtraces = 0.
- Giới hạn post_max_size, chặn multipart trên endpoint không cần upload.
- WAF (Cloudflare đã có rule từ sớm) giúp giảm rủi ro nhưng attacker đã bắt đầu bypass.
PHP khẳng định: chỉ cập nhật mới là giải pháp hoàn chỉnh. Các biện pháp tạm thời chỉ giảm bề mặt tấn công một phần.
Tóm tắt timeline chính
| Thời điểm | Sự kiện |
|---|---|
| ~1/8/2026 | Calif phát hiện (AI hỗ trợ) |
| 11–24/8/2026 | Báo cáo cho PHP (Calif rồi Wiz) |
| 17/10/2026 | Exploit attempt đầu tiên (Amazon) |
| 20/10/2026 | Rò rỉ thông tin + PoC video |
| 21/10/2026 14:00 | Phát hành bản vá chính thức |
| Sau 21/10 | Hàng triệu nỗ lực tấn công, vá khẩn cấp trên toàn cầu |
Xem thêm: PHP2Shell là gì ? Các cách khắc phục ?
Đây là một trong những lỗ hổng PHP nghiêm trọng nhất trong nhiều năm, vừa vì phạm vi rộng, vừa vì AI đã giúp phát hiện và xây dựng exploit nhanh chóng. Hiện tại (cuối tháng 10/2026) ưu tiên hàng đầu vẫn là kiểm tra và vá mọi server PHP đang phục vụ web.
Tin tức khác

So sánh DeepSeek và ChatGPT, nên sử dụng loại nào ?
Deepseek và ChatGPT là 2 đối thủ đáng gườm, có sức mạnh mạnh mẽ trong việc sử dụng thuật toán AI hỗ trợ tìm kiếm và tổng hợp dữ liệu. Là 2 mô…
AI phát triển khiến sinh viên ra trường dễ thất nghiệp hơn: Góc nhìn từ chuyên gia tuyển dụng
AI đang làm cho sinh viên mới ra trường dễ thất nghiệp hơn ở một số ngành và một số loại công việc truyền thống. Đây là thực tế, không phải…

Các Nguyên Nhân Khiến Quảng Cáo Google Ads Không Hiệu Quả
Việc bỏ tiền cho Google để thực hiện chạy quảng cáo Google Adwords là việc đương nhiên để website được mở rộng, tiếp cận với khách hàng nhanh chóng hơn. So với…
Những công cụ AI giúp tiết kiệm 10 giờ/tuần
Dưới đây là các công cụ AI thực tế giúp tiết kiệm 10+ giờ/tuần (dựa trên kinh nghiệm chung của nhiều người dùng năm 2025-2026). Những công cụ này tập trung vào…
Đánh giá chi tiết Claude Fable 5 vừa tung ra tháng 06/2026
Claude Fable 5 là model mới nhất (ra mắt ngày 9/6/2026) của Anthropic, thuộc lớp Mythos-class đầu tiên được phát hành công khai (generally available). Đây là phiên bản “an toàn” của…
Đánh giá Opus 5.5 so với các AI khác
Phát hành 22/9/2026, đây là flagship phổ thông của Anthropic (gia đình Claude 5.5). Artificial Analysis chấm 58 trên Intelligence Index — điểm cao nhất họ từng đo, hơn hẳn nhóm 53 của…